チェックシートの形は取引先ごとに違い、そのたびに社内を確かめ直している。
見直しの時期や、だれに周知したかの控えが、担当者の記憶とメールに散らばっている。
管理者が増えた・鍵が足された、といった変化を、だれも見ていない。
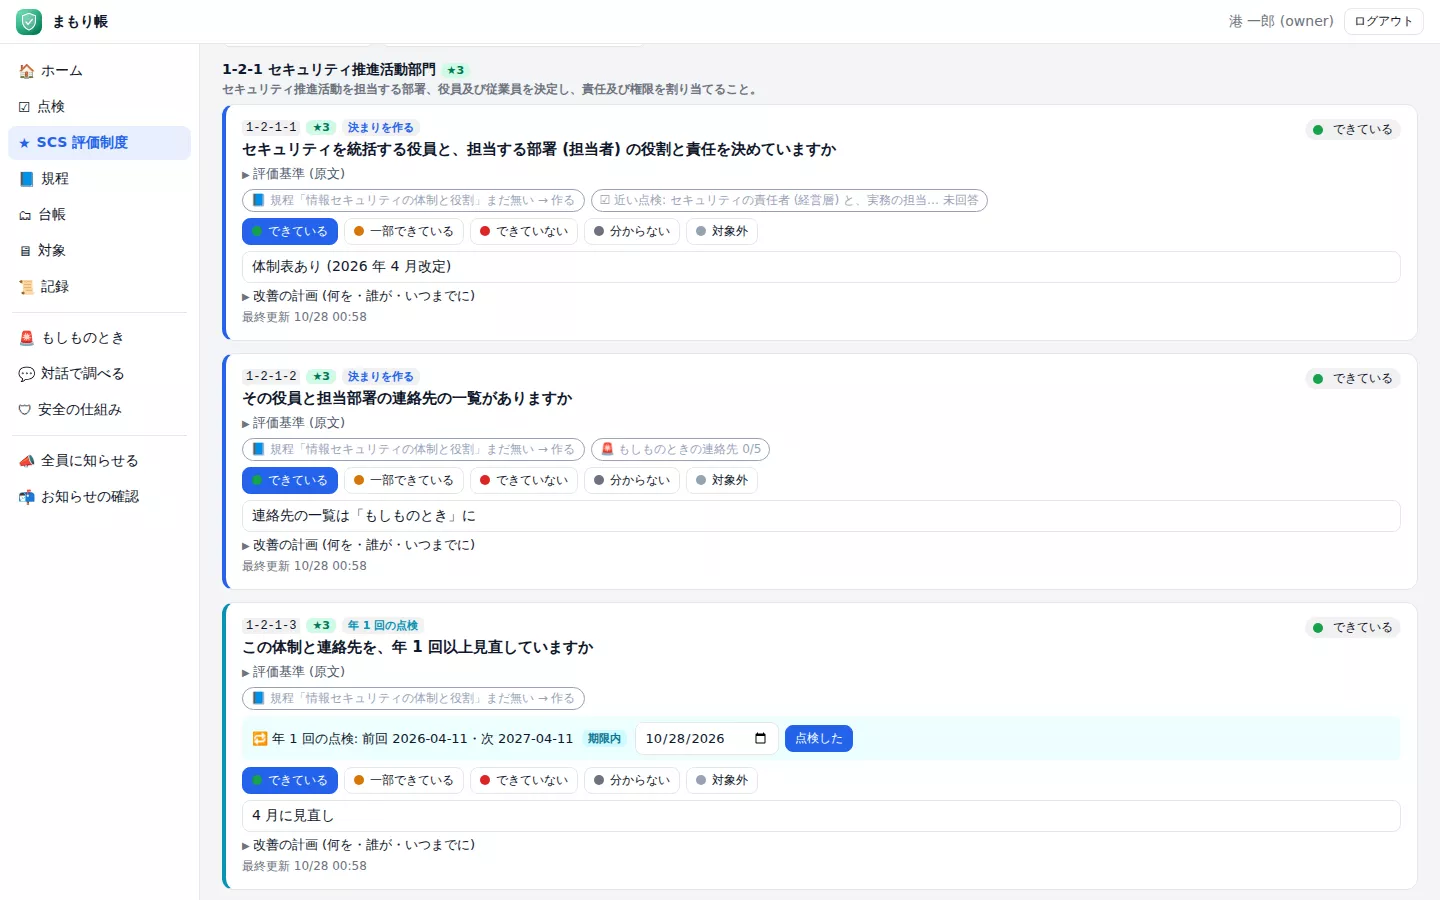
経済産業省の SCS 評価制度の★3 (81 項目)・★4 (153 項目) に沿って、ふつうの言葉の質問で確かめます。できていない項目は改善計画書に。年 1 回の点検は期限を知らせます。
基本方針・ID とパスワード・インシデント対応など 15 の規程を、会社の情報を差し込んで作れます。手持ちの規程は、足りないところを根拠の段落つきで示します。
規程の改定やルールを通知で全員に。だれが「確認しました」を押したかが残り、まだの人に知らせ直せます。
サーバー・会社の HP・ネットワーク機器を、読むだけの決まった手順で調べ、更新の状況・サポート切れ・管理者・開いているポートを、前回との違いつきで残します。
ログイン履歴・認証ログ・監査ログから、管理者が増えた・鍵が増えた・多要素認証の直後の操作などを、決まった規則で拾います。
電源を切らない・切り離す・記録する、の順番と、初動の調査 (消えやすい順に読む)、個人情報保護委員会への速報の下書きまで、1 つのページに。
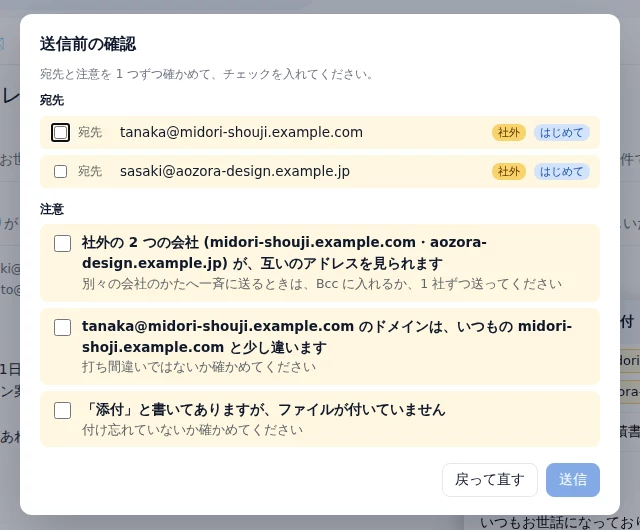
メールの宛先の間違いや添付の取り違えは、情報漏えいの身近な原因です。メール帳は、送る前に宛先と中身を確かめます。社外あての個人番号やカード番号は、管理者の設定で送れないようにもできます。
Gmail・Microsoft 365・会社のメール (IMAP・POP) を、慣れた見た目のまま使えます。つないだメールは本人だけが読めます。
点検の結果は、会社の弱点の一覧です。社外に出したくない場合は、AI もデータも社内に置く Kotohako Station・Enterprise BOX が向いています。まず触ってみるなら Kotohako Cloud でも、同じまもり帳が使えます。
★の取得は制度の手続き (★3 はセキュリティ専門家の確認を経た自己評価、★4 は評価機関の評価) によります。まもり帳は、そのための点検・改善・確認と宣誓の記録を作る道具です。
なりません。外からの侵入をその場で見つけて止める仕組みやウイルス対策は、UTM・EDR などの道具の役目です。まもり帳には、入れている道具や監視サービスを台帳に書き、点検の記録とまとめて残します。
 言箱セキュリティ担当者
 セキュリティ担当者の方へ